Cyberbezpieczeństwo i Dyrektywa NIS2
Chronimy Twoje zasoby cyfrowe przed atakami. Przeprowadzamy kompleksowe audyty bezpieczeństwa IT, testy penetracyjne oraz pomagamy dostosować firmę do wymogów dyrektywy NIS2.
Audyty IT, NIS2 & Security App
Cyberbezpieczeństwo - Cyfrowa pewność
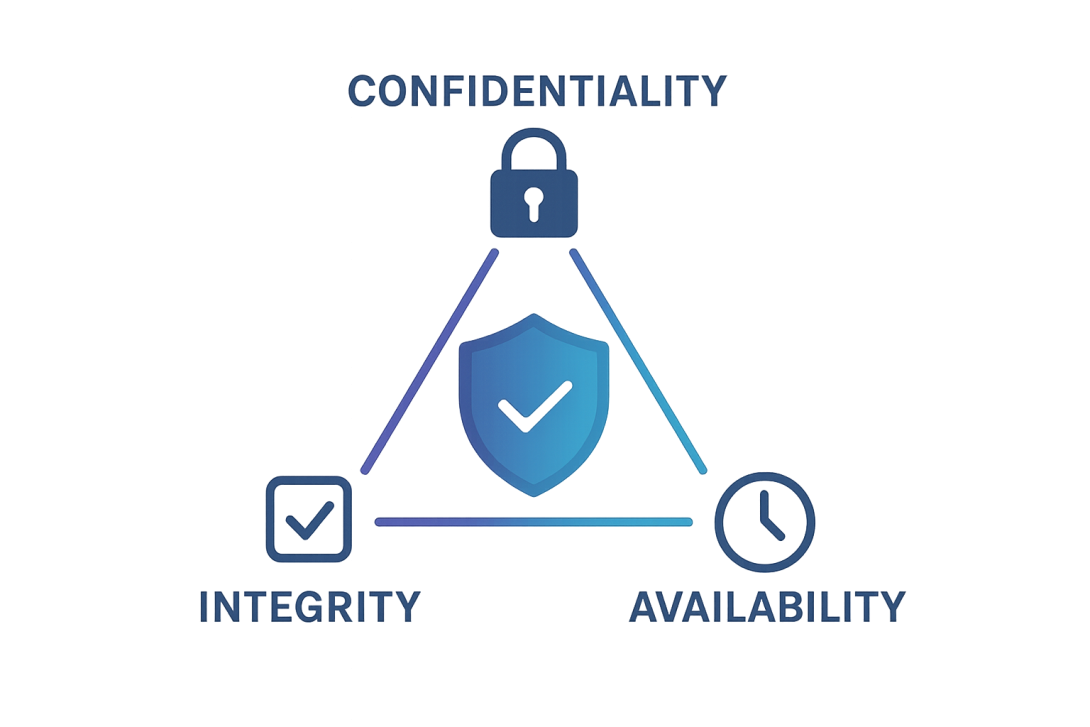
Obejmuje tak zwaną Triadę CIA (Confidentiality, Integrity, Availability) są to działania mające na celu zapewnienie:
- poufności (dostęp tylko dla uprawnionych),
- integralności (brak nieautoryzowanych zmian)
- dostępności danych i usług
Główne obszary cyberbezpieczeństwa:
- Bezpieczeństwo sieci – ochrona infrastruktury IT przed włamaniami i atakami (firewalle, IDS/IPS, VPN)
- Bezpieczeństwo aplikacji – eliminowanie luk w oprogramowaniu (testy penetracyjne, SAST/DAST)
- Bezpieczeństwo danych – szyfrowanie, kontrola dostępu, polityki backupu
- Bezpieczeństwo użytkowników (security awareness) – edukacja w zakresie phishingu, socjotechniki
- Ochrona urządzeń końcowych – antywirusy, EDR, zarządzanie łatkami
- Reagowanie na incydenty (Incident Response) – wykrywanie, analiza i usuwanie skutków ataków
- Zarządzanie tożsamością i dostępem (IAM) – kontrola nad tym, kto i do czego ma dostęp
- Zgodność z regulacjami – spełnianie wymogów prawnych (RODO, KSC, ISO 27001)
Dlaczego to ważne?
Cyberprzestępcy mogą atakować w celu kradzieży danych, wymuszeń (ransomware), sabotażu, szpiegostwa lub zwykłego chaosu. Cybersecurity minimalizuje to ryzyko i pozwala firmom, instytucjom i osobom prywatnym bezpiecznie korzystać z technologii.
Cyberbezpieczeństwo jest kluczowe w organizacji, bo bez niego wszystkie inne procesy i zasoby mogą zostać sparaliżowane lub utracone – niezależnie od branży czy wielkości firmy.
Ochrona danych i reputacji
Utrata lub wyciek danych może poważnie naruszyć zaufanie klientów i partnerów, a jeden incydent jest w stanie zrujnować reputację budowaną latami.
Ciągłość działania biznesu
Ataki ransomware lub DDoS mogą sparaliżować działanie systemów i spowodować poważne straty finansowe, właśnie dlatego cyberbezpieczeństwo jest kluczowe dla zapewnienia ciągłej dostępności usług.
Spełnienie wymagań prawnych i regulacyjnych
W wielu branżach obowiązują regulacje takie jak RODO, ustawa o KSC czy PCI DSS, a ich nieprzestrzeganie może skutkować wysokimi karami i sankcjami.
Ochrona przed stratami finansowymi
Koszt incydentu to nie tylko naprawa systemów, lecz także utracone przychody, odszkodowania i kary - średnio pojedyncze naruszenie danych może oznaczać straty liczone w milionach złotych.
Minimalizacja ryzyka ludzkich błędów
Szkolenia z cyberbezpieczeństwa redukują skuteczność phishingu, socjotechniki i innych ataków opartych na manipulacji.
Przewaga konkurencyjna
Firmy inwestujące w cyberbezpieczeństwo zyskują przewagę konkurencyjną, budują zaufanie klientów, minimalizują ryzyko przestojów i strat, a także mogą szybciej reagować na zagrożenia, utrzymując ciągłość działania tam, gdzie inni ponoszą straty.
Opis procesu wdrożenia
Proces wdrożenia obszaru cyberbezpieczeństwa w organizacji powinien być systematyczny, etapowy i powiązany z celami biznesowymi. Poniżej przedstawiamy kompletną strukturę, która dobrze sprawdza się w większości firm - od małych po duże korporacje.
Audyt
Proces cyberbezpieczeństwa obejmuje inwentaryzację zasobów, identyfikację zagrożeń, ocenę dojrzałości bezpieczeństwa według standardów (np. ISO 27001) oraz określenie wymagań prawnych, takich jak RODO czy ustawa o KSC.
Definicja strategii i polityki bezpieczeństwa
Planowanie cyberbezpieczeństwa to ustalenie celów ochrony, wdrożenie polityk bezpieczeństwa, określenie ról i odpowiedzialności oraz przygotowanie budżetu i harmonogramu działań.
Wdrożenie środków technicznych i organizacyjnych
Cyberbezpieczeństwo to techniczne rozwiązania (firewalle, MFA, szyfrowanie, monitoring) oraz działania organizacyjne (procedury incydentów, polityki dostępu, plany ciągłości i odtwarzania).
Szkolenia i podnoszenie świadomości
Edukacja bezpieczeństwa obejmuje regularne szkolenia pracowników z zakresu phishingu, socjotechniki i higieny haseł, ćwiczenia z symulacją ataków oraz bieżącą komunikację wewnętrzną o aktualnych zagrożeniach.
Monitorowanie i reagowanie na incydenty
Ciągłe monitorowanie systemów (24/7) przez zespoły SOC lub dostawców MSSP umożliwia szybkie wykrywanie anomalii, automatyczne alerty oraz skuteczne reagowanie, raportowanie i eliminowanie skutków ataków.
Audyty i doskonalenie
Regularne audyty bezpieczeństwa, testy penetracyjne oraz aktualizacja procedur, polityk i technologii pozwalają na ciągłe doskonalenie systemu ochrony zgodnie z cyklem PDCA (Plan – Do – Check – Act).
Jak możemy Ci pomóc w zabezpieczeniu Twojej firmy?
Oszacowanie kosztów i zakresu wdrożenia cyberbezpieczeństwa wymaga dokładnej analizy ryzyka, określenia priorytetów biznesowych oraz uwzględnienia wymogów regulacyjnych (RODO, KSC, ISO 27001). Kluczowe jest ustalenie, jakie zasoby i obszary infrastruktury należy chronić, zdefiniowanie granic wdrożenia (cała organizacja czy wybrane działy, systemy on-premises czy chmurowe) oraz przeprowadzenie szczegółowej oceny zagrożeń i ich wpływu. Priorytetyzacja ochrony najbardziej krytycznych elementów pozwala zoptymalizować koszty i poziom bezpieczeństwa.
Twoje potrzeby — nasze rozwiązania
Oferujemy kompleksowe wsparcie w zakresie cyberbezpieczeństwa — od inwentaryzacji zasobów i analizy ryzyka, przez opracowanie strategii ochrony dostosowanej do specyfiki i wymogów prawnych klienta, aż po wdrożenie skutecznych rozwiązań technicznych i organizacyjnych. Pomagamy określić priorytety, przygotować plany działań oraz zapewniamy wsparcie w ciągłym monitoringu i doskonaleniu bezpieczeństwa, minimalizując ryzyko i koszty związane z incydentami.
Zapytaj nas o wycenę swojego projektu.
Jesteśmy VAO
Twoja firma programistyczna oferująca pełen zakres usług.
Zapewniamy solidne kodowanie, na którym możesz polegać.
Cyberbezpieczeństwo i Dyrektywa NIS2
Audyty IT, NIS2 & Security App
Chronimy Twoje zasoby cyfrowe przed atakami. Przeprowadzamy kompleksowe audyty bezpieczeństwa IT, testy penetracyjne oraz pomagamy dostosować firmę do wymogów dyrektywy NIS2.
Sztuczna Inteligencja (AI) dla Biznesu
Automatyzacja, LLM & Machine Learning
Wdrażamy rozwiązania oparte na AI i automatyzujemy procesy firmowe. Pomagamy analizować dane, budować inteligentne asystenty i zwiększać efektywność operacyjną.
Dedykowane Aplikacje Internetowe (Web Apps)
Laravel, Symfony, Drupal & Node.js
Projektujemy i wdrażamy wydajne systemy webowe oraz platformy B2B. Budujemy bezpieczne i skalowalne oprogramowanie szyte na miarę Twoich procesów biznesowych.
Aplikacje Mobilne (iOS & Android)
Flutter, Swift & Kotlin
Tworzymy natywne oraz wieloplatformowe aplikacje mobilne. Dostarczamy szybkie i intuicyjne produkty cyfrowe, które angażują użytkowników i zwiększają wartość marki.
Zaawansowane Systemy e-Commerce
Magento, Drupal Commerce & Shopify
Budujemy bezpieczne i skalowalne sklepy internetowe oraz platformy sprzedażowe. Zapewniamy pełną integrację z systemami ERP, WMS i bramkami płatności.
Tworzenie MVP i Wsparcie Technologiczne dla Startupów
Od pomysłu do gotowego produktu
Pomagamy przekształcić koncept w działający produkt cyfrowy. Działamy jako partner technologiczny dla startupów, sprawnie budując i walidując wersje MVP (Minimum Viable Product) gotowe do prezentacji inwestorom.
Konsultacje IT i Audyty Technologiczne dla Biznesu
Architektura IT, kod & doradztwo
Pomożemy Ci zidentyfikować dłóg technologiczny, zoptymalizować koszty infrastruktury cyfrowej oraz zabezpieczyć architekturę Twojego oprogramowania. Skorzystaj z 22 lat doświadczenia naszych architektów i inżynierów.
Modernizacja oprogramowania i refaktoryzacja kodu
Modernizacja architektury i redukcja długu technologicznego
Tchnięcie nowego życia w przestarzałe systemy poprzez modernizację architektury, migrację starych frameworków i optymalizację wydajności bez przestojów.
Dedykowane zespoły programistyczne
Elastyczne skalowanie zespołu dzięki doświadczonym ekspertom IT
Płynnie włączamy doświadczonych inżynierów oprogramowania, specjalistów QA i kierowników projektów do Twoich obecnych procesów, aby przyspieszyć dostarczanie produktów.